员工从申请到获得订阅
- 1企业身份登录
- 2申请权限
- 3管理员审批
- 4创建订阅
- 5复制个人链接
身份属于配置的企业并不自动获得管理权。初始管理员按稳定身份标识配置;其他员工提交申请,管理员批准后才获得对应角色。订阅采用无 .yaml 后缀的路径,并保留旧后缀别名;日常编辑不改变链接。
员工订阅由脚本和文档分散维护时,开户、离职停用与权限审批缺少统一入口。项目将订阅生命周期管理与代理服务部署一起交付,让管理员能在界面操作,也能明确判断一台服务器是否安装完成。
本机、验证服务器与 CI 通过;覆盖安装状态和关键管理行为。
验证服务器回环隔离环境,HY2 与 SS 各传输 3 次 500 KiB 数据,回传 SHA-256 一致;不作为公网吞吐测试。
构建故障后重跑保留状态,备份恢复到独立容器通过;测试 CA 完成 HTTP-01 与续期换证。
员工入职需要独立订阅,离职需要撤销访问,管理员还要知道谁修改过账号。最初依赖脚本开户、文档记录和手工复制链接;随着双协议接入与企业登录加入,账号状态、实际代理授权和管理员权限必须一起管理。
项目提供两种部署模式:登记模式仅维护已有订阅地址,独立模式同时部署管理服务和代理。两者的停用语义不同:移除登记不会撤销外部代理账号;独立模式则能够关闭订阅、拒绝认证并断开代理会话。安装器围绕目标配置与实际状态对账,只有最终验证通过才报告完成。
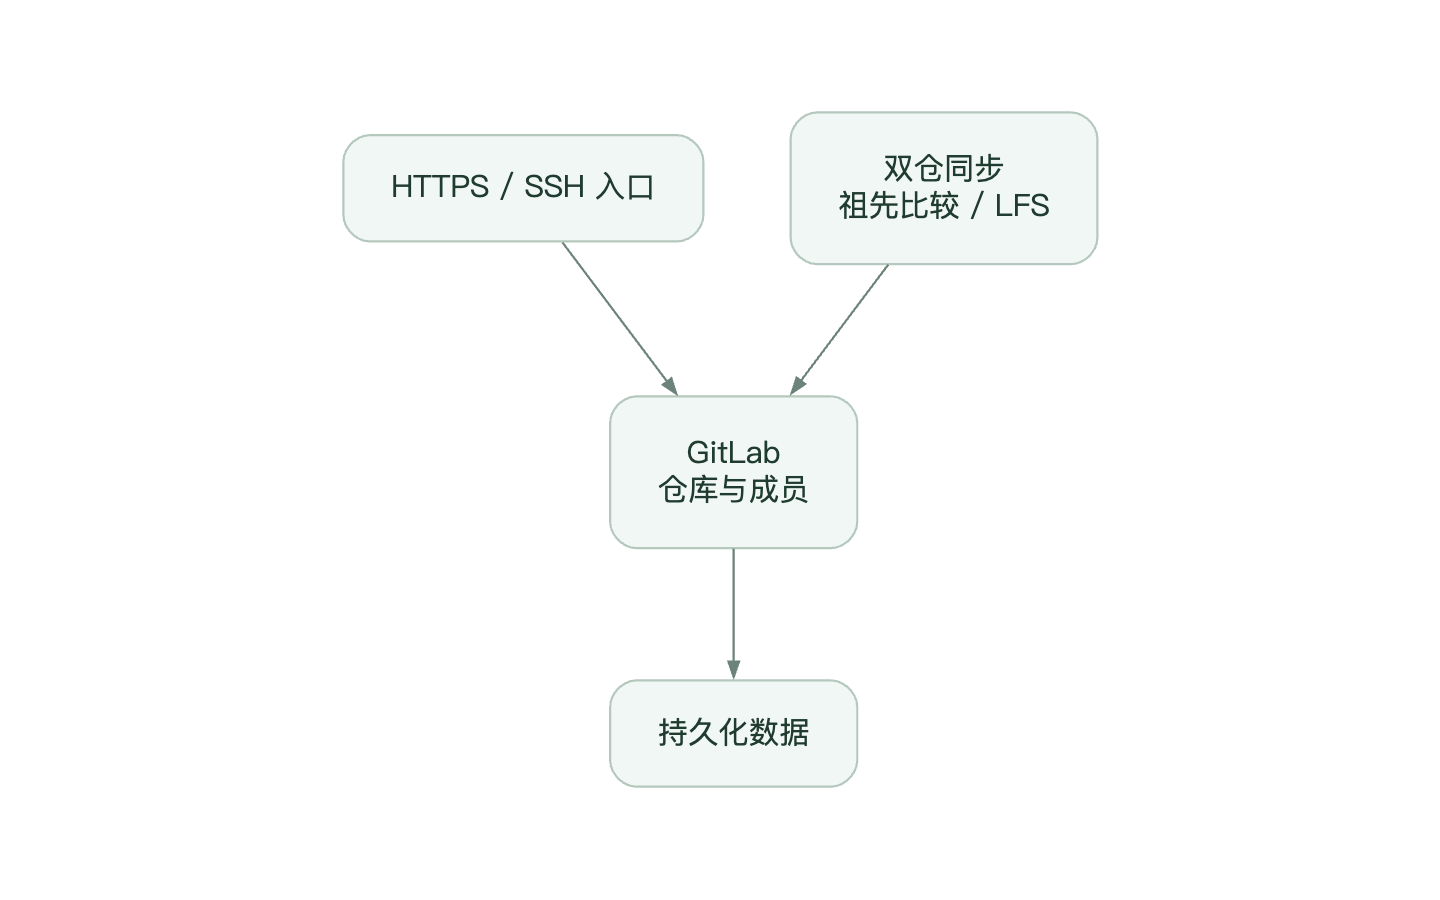
保存账号、角色、申请与审计;容器使用非 root 身份、只读根文件系统,不挂载宿主 Docker socket。
独立模式创建双协议配置,账号停用与凭据轮换同步到实际认证路径。
承载管理、订阅与 WebSocket 回退,支持已有证书、测试证书或 ACME 签发。
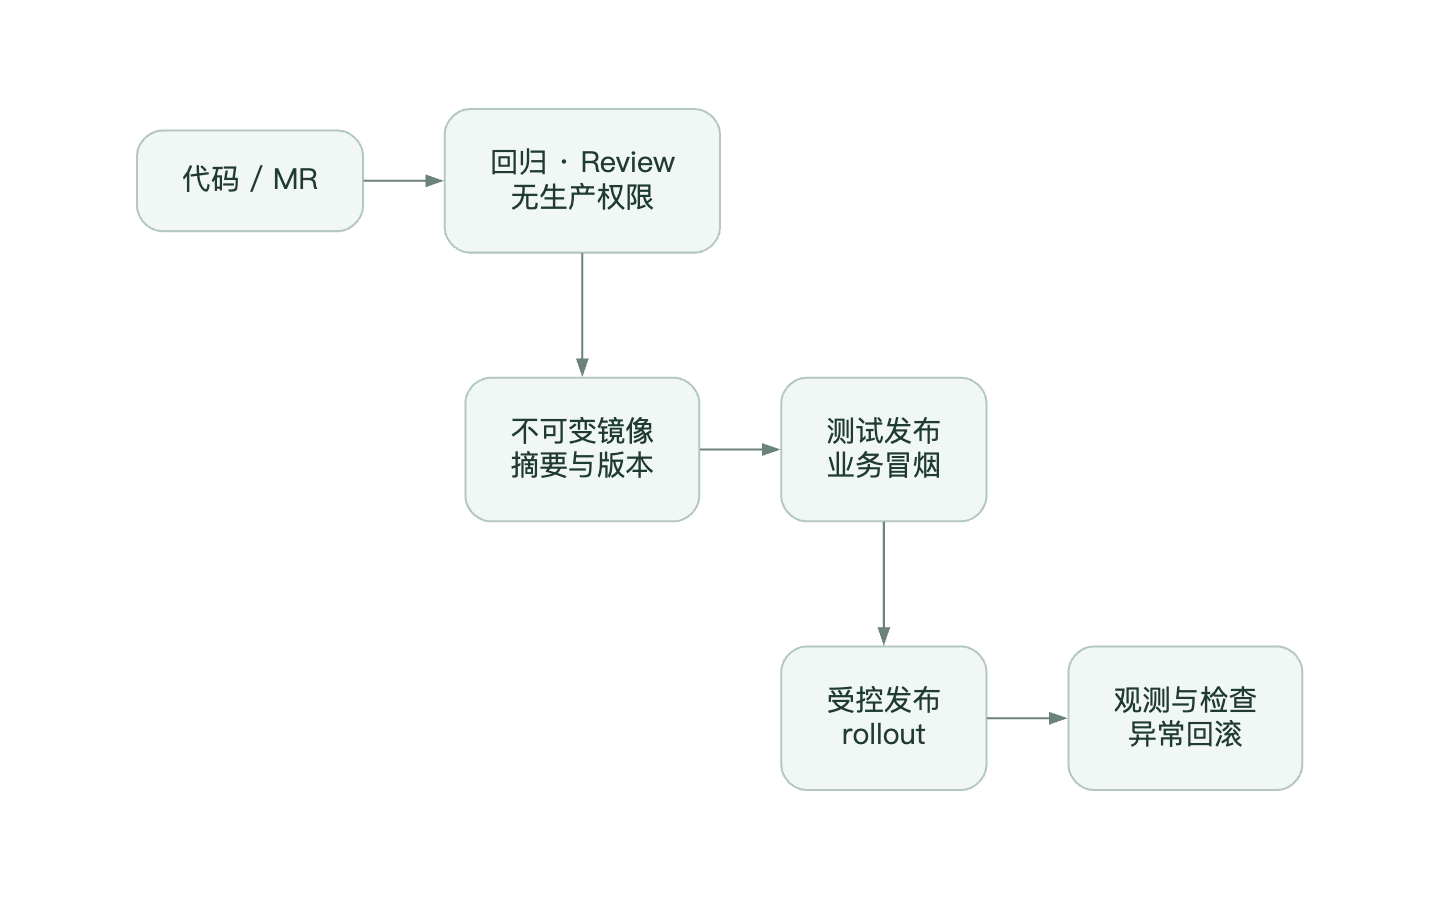
固定制品版本与摘要;ACME 续期钩子仅作用于本项目,健康检查失败可回退证书副本。
身份属于配置的企业并不自动获得管理权。初始管理员按稳定身份标识配置;其他员工提交申请,管理员批准后才获得对应角色。订阅采用无 .yaml 后缀的路径,并保留旧后缀别名;日常编辑不改变链接。
独立模式停用后拒绝新认证并处理已有连接;轮换会同时更新订阅令牌与两种协议密码。删除后旧订阅返回 404。登记模式无法控制外部代理,因此界面与文档明确区分其权限范围。
一次故障注入让 Compose 构建以退出码 73 失败,回执记录失败阶段。恢复命令后使用原参数重跑,最终核验通过,已有账号、管理员和 TLS 摘要保持一致。该机制解决重复执行的一致性,不承诺把所有安装副作用作为一个事务回滚。
Codex 协助把运维流程整理成管理应用与安装器,人工确定业务范围、权限规则和现有服务的保护边界,结果由代码检查、真实协议与故障注入共同验证。
整理账号生命周期、SSO 角色与申请审批,补齐界面操作、审计和部署文档。
把参数冲突、项目归属、摘要校验与状态回执写进程序,不依靠 Agent 记住执行顺序。
执行协议传输、浏览器增删改、构建故障注入、备份恢复及测试 CA 续期,分别记录通过范围。
自动生成与命令成功不代替上线验收;真实裸机、公网链路和长期容量的结论必须由对应环境提供证据。